Компания D-Link предупредила об уязвимости нулевого дня в маршрутизаторах DIR-822A
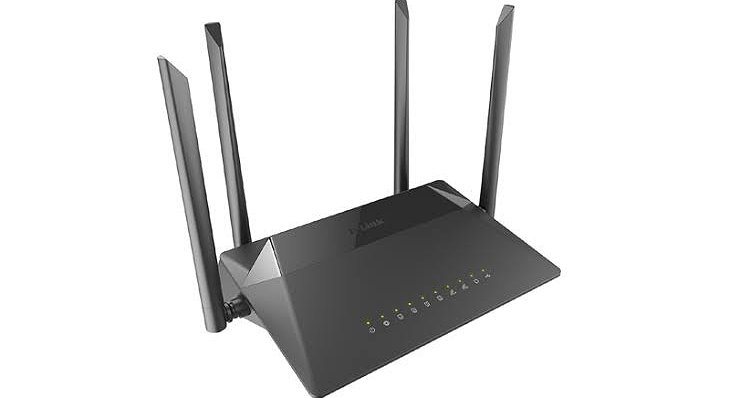
Компания D-Link сообщила о уязвимости максимальной степени риска CVE-2026-86296 в устаревших маршрутизаторах DIR-822A - переполнение буфера в стеке в компоненте DHCP, которое может привести к удалённому выполнению кода.
Параллельно D-Link изучает вторую проблему - CVE-2026-86510, критическую запись за пределы буфера в парсере L2TP-сообщений тех же маршрутизаторов, для которой также есть публичный PoC (Proof of Concept). Она угрожает устройствам, использующим L2TP/L2TPv6-подключение.
До выхода патчей D-Link рекомендует отключить DIR-822A прямой доступ от интернета, ограничить удалённое управление и допускать к администрированию только доверенные системы.
Источник: dlink.com
01 октября 2026

 English
 Türkmençe